سرپرست حراست شرکت مادر تخصصی مدیریت ساخت و تهیه کالای آب و برق (ساتکاب)، با تأکید بر اهمیت ارتقای امنیت سایبری و صیانت از زیرساختهای اطلاعاتی، پنج خطای رایج در مدیریت امنیت فناوری اطلاعات را تشریح کرد و راهکارهای پیشگیری و مقابله با این آسیبپذیریها را مورد تأکید قرار داد.
به گزارش پایگاه خبری شرکت ساتکاب، سرپرست حراست شرکت ساتکاب، با اشاره به نقش راهبردی امنیت سایبری در حفاظت از اطلاعات، سامانهها و زیرساختهای سازمانی، پنج مورد از اشتباهات رایج مدیران فناوری اطلاعات (IT) را که میتواند زمینهساز بروز تهدیدات و حملات سایبری شود، تشریح کرد.
بر اساس این موارد، نبود سیاست امنیتی جامع و مدون، پراکندگی در پیوست های امنیتی مکتوب، تاخیر در اجرای سیاست های امنیتی، اتصال سیستمهای پیکربندینشده به اینترنت، عدم پایش و تحلیل مستمر گزارشهای ثبتشده در سامانهها (Log)، تأخیر در نصب بهروزرسانیهای امنیتی و مدیریت ضعیف سطح دسترسیها و امتیازات کاربران، از مهمترین چالشهای حوزه امنیت سایبری به شمار میروند.
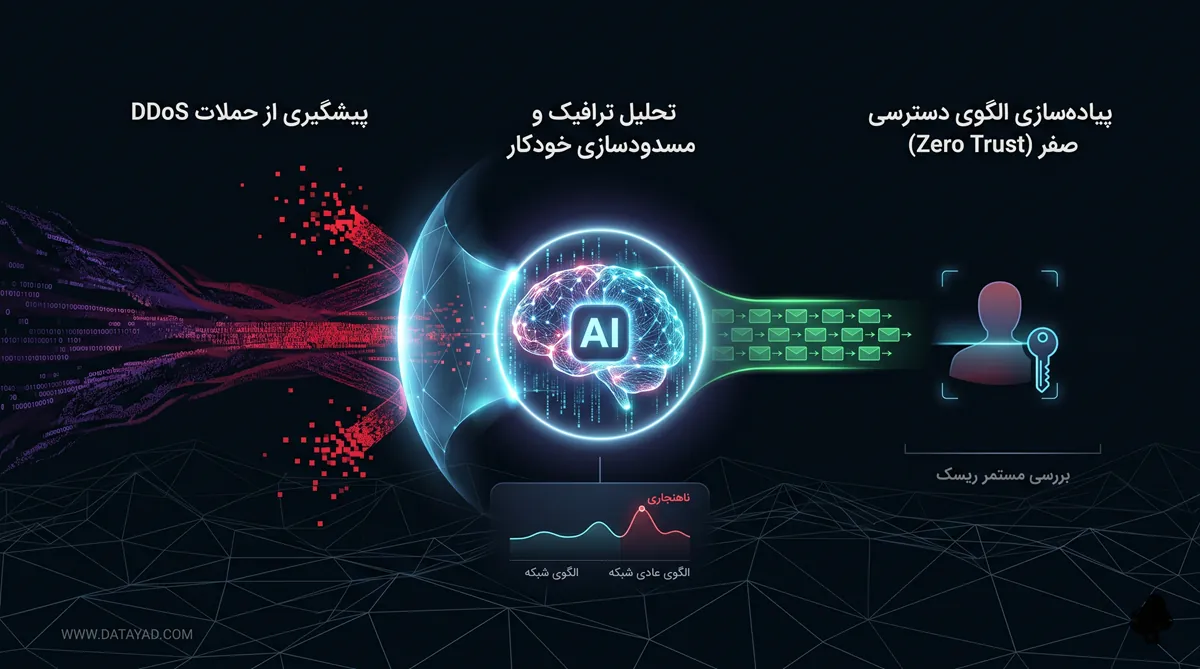
در همین راستا، تدوین و بازنگری سالانه سیاستهای امنیتی، اعمال تنظیمات پایه امنیتی و غیرفعالسازی سرویسهای غیرضروری پیش از اتصال سامانهها به شبکه، تعریف هشدارهای امنیتی متناسب با داراییهای سازمان و استقرار نظام پایش شبانهروزی، از جمله اقدامات ضروری برای کاهش آسیبپذیریها عنوان شده است. همچنین، تدوین فرآیند مشخص برای اولویتبندی، آزمون و نصب بهموقع بهروزرسانیهای امنیتی و اجرای اصل حداقل دسترسی، احراز هویت دو مرحلهای و نظارت مستمر بر حسابهای کاربری حساس، از دیگر راهکارهای مؤثر در ارتقای سطح امنیت اطلاعات سازمانها محسوب میشود.
سرپرست حراست ساتکاب با طرح این موارد، بر ضرورت توجه مستمر به الزامات امنیتی، پیشگیری از آسیبپذیریهای احتمالی و تقویت رویکردهای حفاظتی در مدیریت زیرساختهای فناوری اطلاعات تأکید کرد.